
Anypoint Platform Private Cloud Edition (Anypoint Platform PCE) のインストール中でもプラットフォームのコンポーネントを設定できるようにするため、ローカル Anypoint Platform ユーザーがインストール中に作成されます。このユーザーのログイン情報は Anypoint Platform にローカルで保存されます。ただし、LDAP などの外部認証プロバイダーを設定した後で、セキュリティを高めるためにこのユーザーを削除する必要があります。
-
ローカルユーザーを削除する前に、以下を実行します。
-
外部 ID プロバイダーをインストールして設定する。
-
SystemAdmin ユーザーが他の組織のオーナーでないことを確認する。
-
-
管理者権限を割り当てる新規ユーザーを選択します。このユーザーは外部 ID プロバイダー内で定義する必要があります。
-
このユーザーの内部ユーザー ID を決定します。
-
Anypoint Platform から [Access Management (アクセス管理)] を選択します。
-
[Users (ユーザー)] タブを選択し、ユーザーの名前を選択します。
-
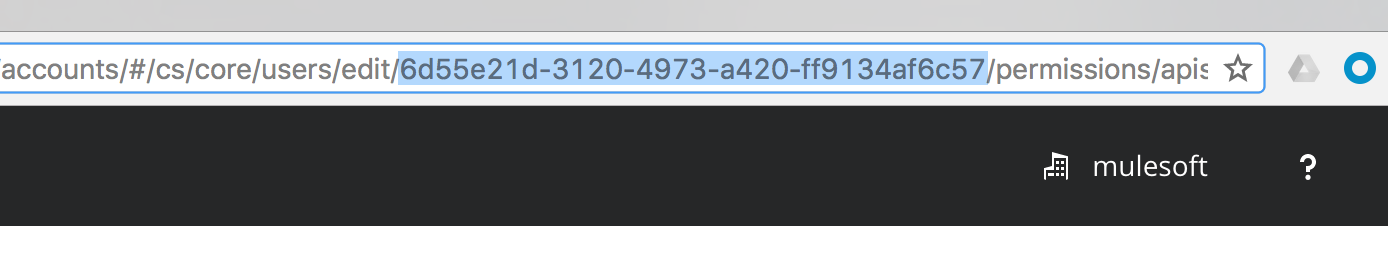
内部ユーザー ID を記録します。この ID は次のように URL に表示されます。
-
-
gravity シェルに入力します。
gravity enter
-
いずれかの
authentication-server コンテナを識別します。kubectl get pods -n access-management -l component=authentication-server
-
オーナーを変更し、先ほど取得した内部
authentication-server コンテナおよびユーザー ID を指定します。kubectl exec -it -n access-management <authentication-server-pod> -c application – node bin/change_owner.js --new-owner-id <user_id>
このコマンドにより、オーナーがデフォルトのシステムユーザーから外部認証プロバイダーによって管理される新規ユーザーに変更されます。使用するコマンドは次の例のようになります。
kubectl exec -it -n access-management <authentication-server-pod> -c application – node bin/change_owner.js --new-owner-id a363279f-982f-493c-b08f-9feb91be90d4
-
System Admin ユーザーを無効にして削除します。-
組織のオーナーとして追加したユーザーとしてログインします。
-
Anypoint Platform から [Access Management (アクセス管理)] を選択します。
-
[Users (ユーザー)] タブを選択し、
SystemAdmin と同じ行にある username を選択します。 -
[Disable (無効化)] を選択して [Delete (削除)] を選択します。
これにより、デフォルトユーザーがプラットフォームから削除されます。
-