
次の方法を使用して Anypoint Virtual Private Cloud (Anypoint VPC) をプライベートネットワークに接続できます。
-
IPsec トンネル
-
トランジットゲートウェイアタッチメント
-
VPC ピアリング
VPC ピアリングを使用して Anypoint VPC に接続するには、MuleSoft サポート担当者にお問い合わせください。
-
AWS Direct Connect
AWS Direct Connect を使用して Anypoint VPC を接続するには、MuleSoft サポート担当者にお問い合わせください。
| 接続の数には関係なく、VPC ごとに最大 95 件のルートテーブルエントリが許可されます。この制限を超えないように、ネットワークを統合して接続数を可能な限り少なく抑えてください。 |
IPsec トンネル
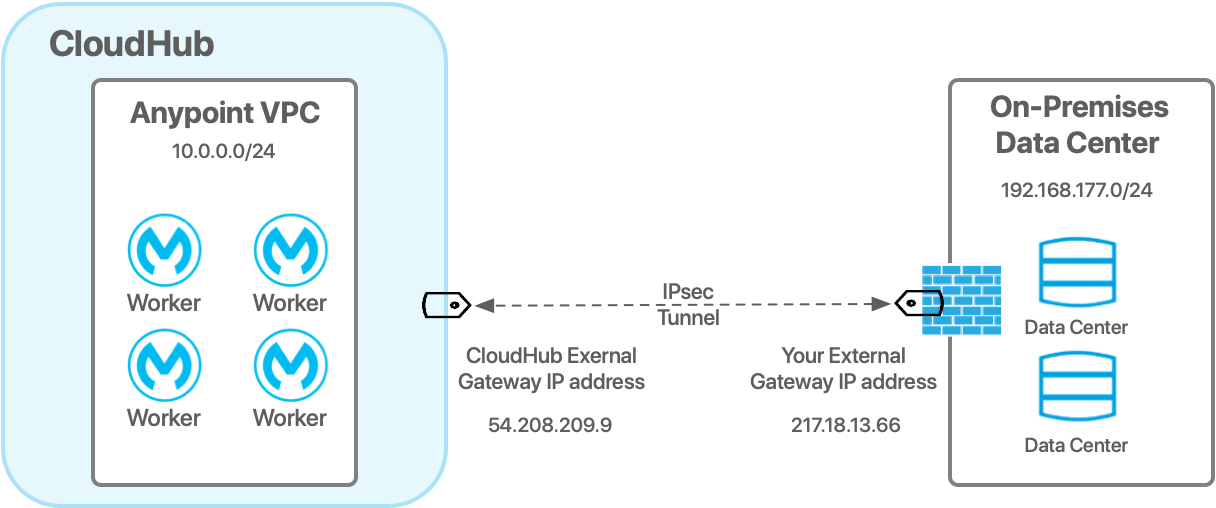
ネットワーク間設定で IPsec トンネルを使用して、オンプレミスのデータセンターを Anypoint VPC に接続することができます。IPsec VPN トンネルは、標準化されたセキュアな接続方法が提供されるので、VPC とオンプレミスの接続で一般に推奨されるソリューションです。この方法は、ルーターやアプライアンスなどの既存の IT インフラストラクチャともうまく統合します。
| レガシー VPN を使用している場合は、変更を行う前に Anypoint VPN に移行してください。 |
ネットワークとの Anypoint VPN 接続を作成するには、「Anypoint VPN」を参照してください。
トランジットゲートウェイアタッチメント
AWS トランジットゲートウェイは AWS のクラウドルーターとして機能し、VPC、オンプレミスデータセンター、サードパーティソフトウェア間のネットワークアクセスを簡略化すると同時に、ネットワークの可視性を高め、制御を強化します。 トランジットゲートウェイは、事実上組織のクラウドリソースとオンプレミスデータセンターを 1 つのネットワークトポロジーにマージするものです。
CloudHub では、Anypoint VPC を AWS アカウントの AWS トランジットゲートウェイに安全にアタッチすることでこのネットワークの簡略化を活用できます。
トランジットゲートウェイアタッチメントを使用するには、Anypoint VPC と AWS トランジットゲートウェイが同じリージョンにある必要があります。
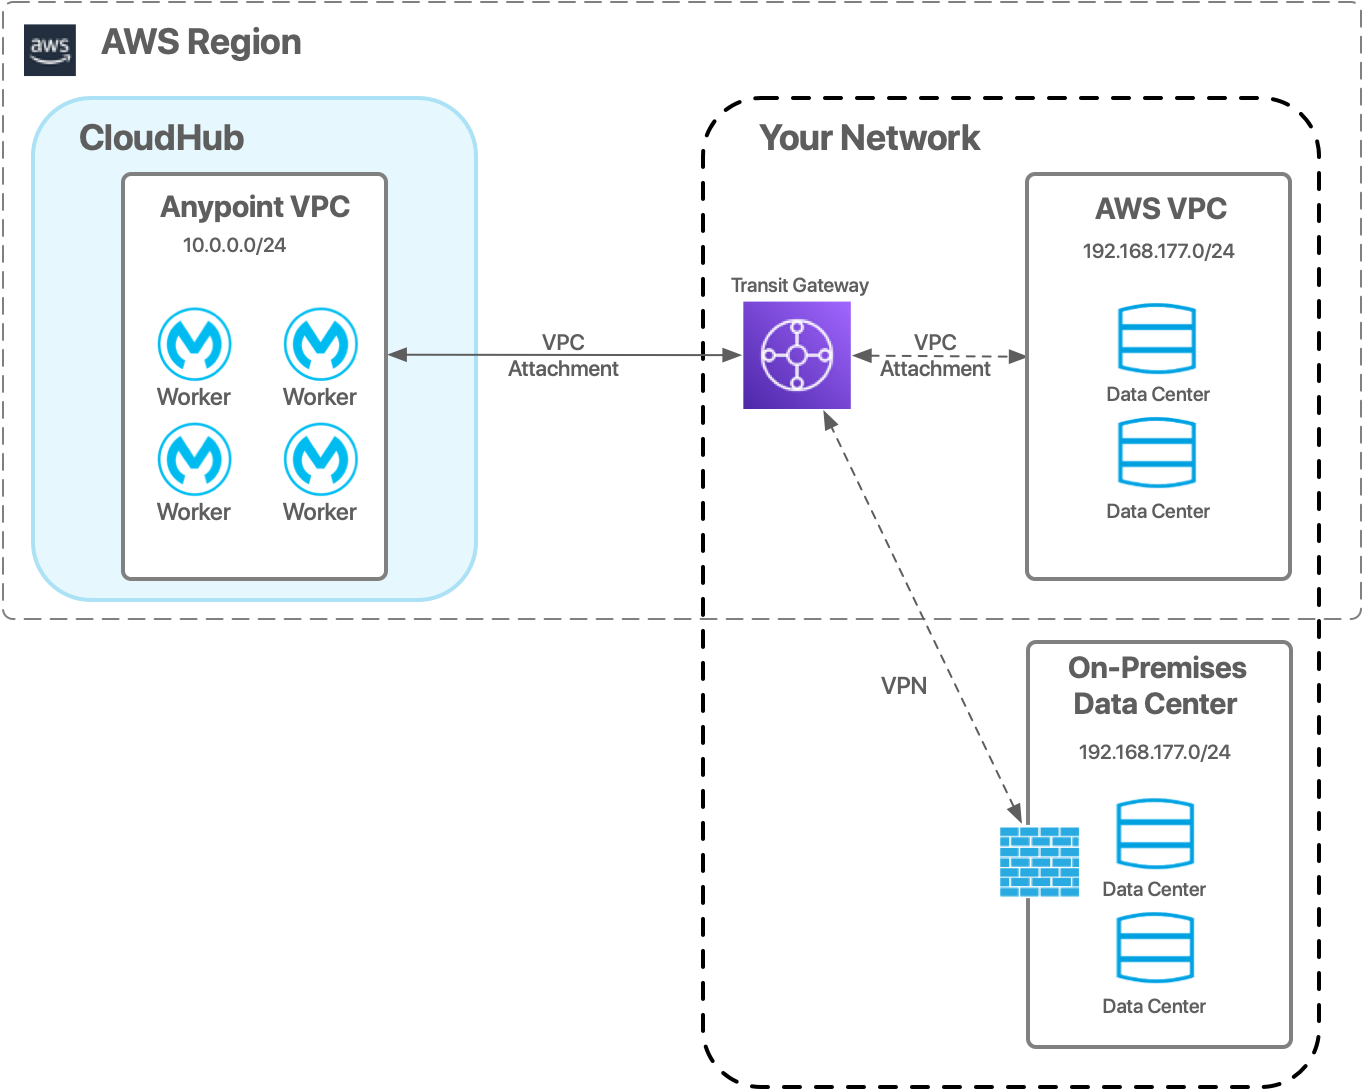
Anypoint VPC をトランジットゲートウェイにアタッチするには、「トランジットゲートウェイアタッチメント」を参照してください。
VPC ピアリング
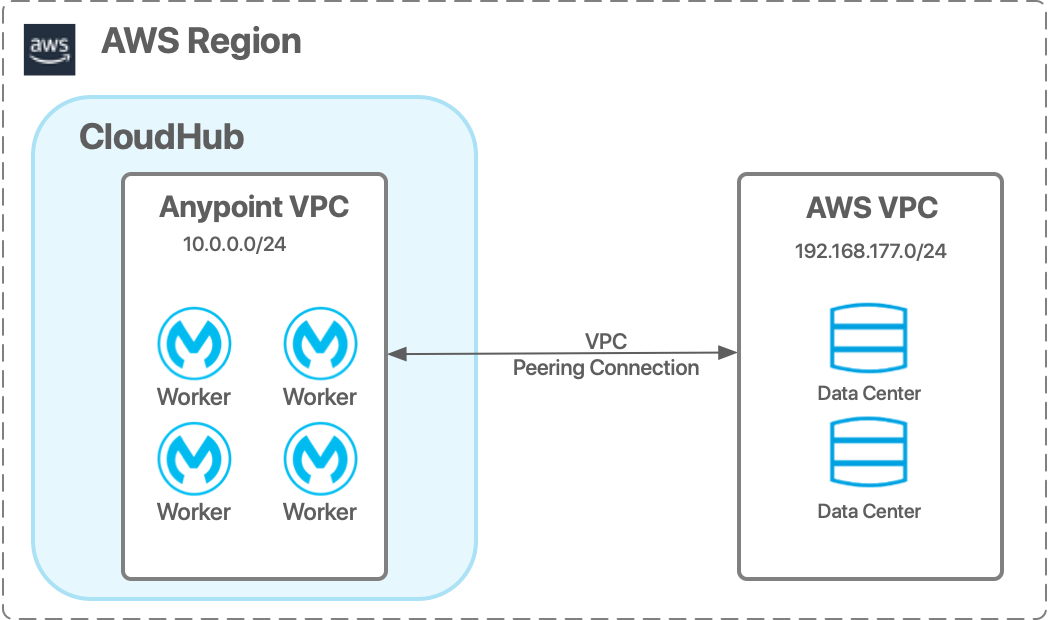
VPC ピアリングは、2 つの VPC 間の接続を提供します。この場合、プライベート Amazon VPC が Anypoint VPC と直接ペアリングされます。これにより、2 つの VPC 間でトラフィックを転送し、同じネットワーク内にあるのと同様の通信が可能になります。
|
VPC ピアリングを使用するには、AWS VPC と Anypoint VPC が同じリージョンにある必要があります。 |
AWS Direct Connect
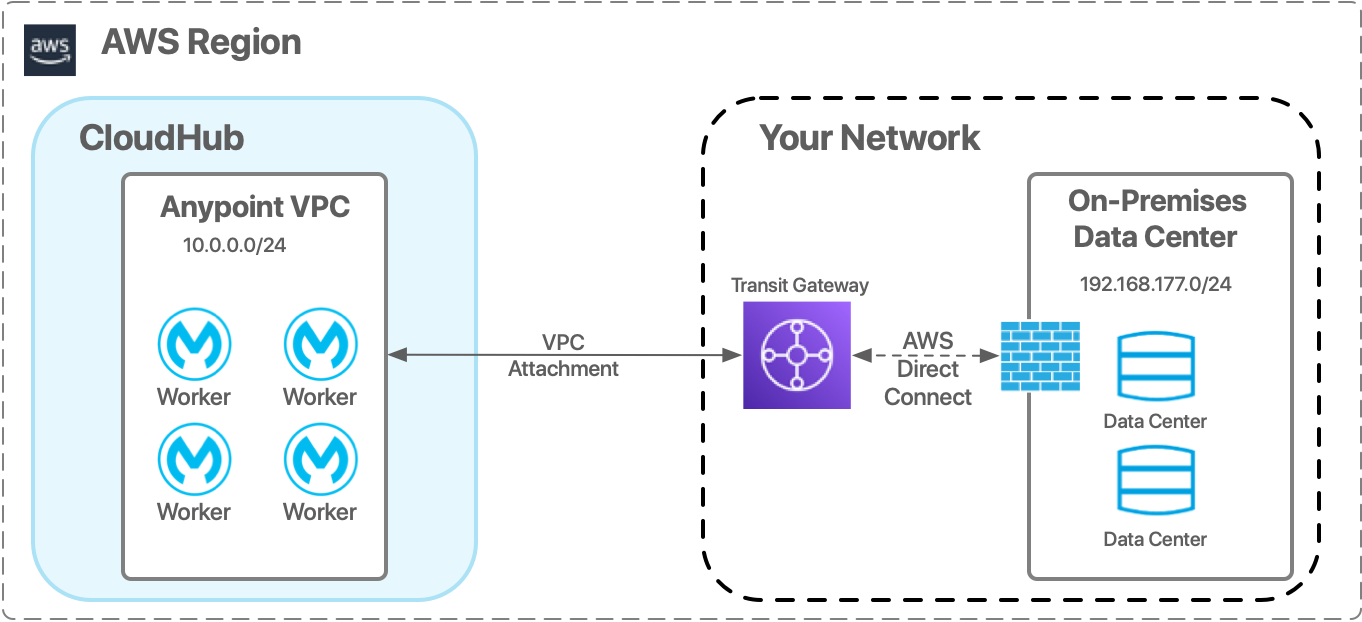
Anypoint VPC への Direct Connect 接続を作成するには、AWS アカウントで既存の AWS トランジットゲートウェイを作成または利用してトランジットゲートウェイへの Direct Connect 接続をセットアップします。 続いて、Anypoint VPC をトランジットゲートウェイにアタッチし、必要なルーティングを設定して Anypoint VPC オンプレミス接続を有効にします。
|
Direct Connect を使用するには、AWS Direct Connect パートナーと Anypoint VPC が同じリージョンにある必要があります。Direct Connect ゲートウェイはサポートされていません。 Direct Connect では、ボーダーゲートウェイプロトコル (BGP) を使用した動的ルーティングが必要です。 可用性を高めるには、異なる AWS Direct Connect の場所から複数の Direct Connect を使用してください。 |