
デフォルトでは、ファイアウォールルールで明示的に許可されていない限り、非公開スペースへのすべてのトラフィックがブロックされます。
非公開スペースを作成すると、次のファイアウォールルールが自動的に作成されます。
-
任意のホストからのインバウンド接続を許可する 2 つのルール:
-
HTTPS: ポート 443
-
HTTP: ポート 80
-
-
非公開スペース内から任意のホストへのアウトバウンド接続を許可する 2 つのルール:
-
TCP: すべてのポート
-
HTTPS: 443
-
プロトコルとして TCP を使用するインバウンドファイアウォールルールを設定することもできます。
Anypoint MQ、API Manager、および ObjectStore v2 をサポートするには、ポート 443 (HTTPS) でアウトバウンドトラフィックを許可する必要があります。
ファイアウォールルールを設定する
-
Anypoint Platform から、[Runtime Manager] > [Private Spaces (非公開スペース)] を選択します。
-
管理する非公開スペースの名前を選択します。
-
[Firewall rules (ファイアウォールルール)] タブをクリックします。
-
ドロップダウンリストから [Protocol (プロトコル)] と [Source (ソース)] を選択し、インバウンドトラフィックのデフォルトルールを設定します。
- Protocol (プロトコル)
-
プロトコル種別:
-
HTTP
-
HTTPS
-
- Source (ソース)
-
ソース IP アドレス:
-
Anywhere (0.0.0.0/0) (すべて (0.0.0.0/0))
-
Local private network (ローカル非公開ネットワーク)
このオプションは、非公開ネットワークが非公開スペース内に存在する場合にのみ使用できます。
-
- ポート
-
インバウンドトラフィックのポートは設定できません。
-
ポート 80 は HTTP 用に予約されています。
-
ポート 443 は HTTPS 用に予約されています。
-
1024 未満のその他のポートは使用できません。プレーン TCP 接続ではポート 1024 以上がサポートされていますが、追加の HTTP/HTTPS イングレスエンドポイントではサポートされていません。
-
-
ドロップダウンリストから [Protocol (プロトコル)] と [Destination (宛先)] を選択し、アウトバウンドトラフィックのデフォルトルールを設定します。
- Protocol (プロトコル)
-
プロトコル種別:
-
All (すべて)
-
TCP
-
UTP
-
HTTP
-
HTTPS
-
- Destination (宛先)
-
宛先 IP アドレス:
-
Anywhere (0.0.0.0/0) (すべて (0.0.0.0/0))
-
Local private network (ローカル非公開ネットワーク)
このオプションは、非公開ネットワークが非公開スペース内に存在する場合にのみ使用できます。
-
- ポート
-
アウトバウンドトラフィックのポート範囲を設定できます。
-
[Add rule (ルールを追加)] をクリックしてルールをさらに追加します。
-
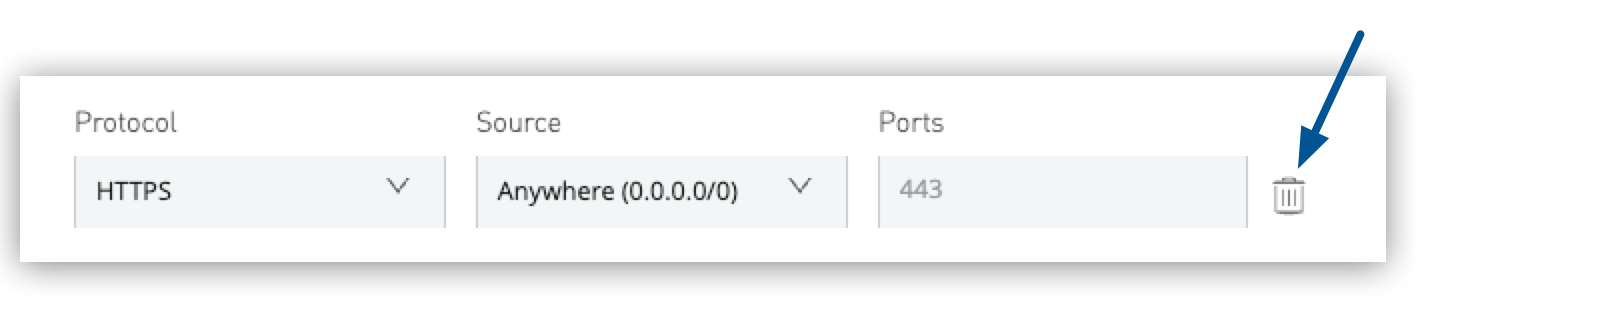
ファイアウォールルールを削除するには、エントリのゴミ箱アイコン ([Delete (削除)]) をクリックします。
-
[Save Changes (変更を保存)] または [Discard changes (変更を破棄)] をクリックします。
| 重複するファイアウォールルールを設定することはできません。重複するファイアウォールルールを設定しようとすると、エラーが表示され、重複するファイアウォールルールを削除するように求められます。 |