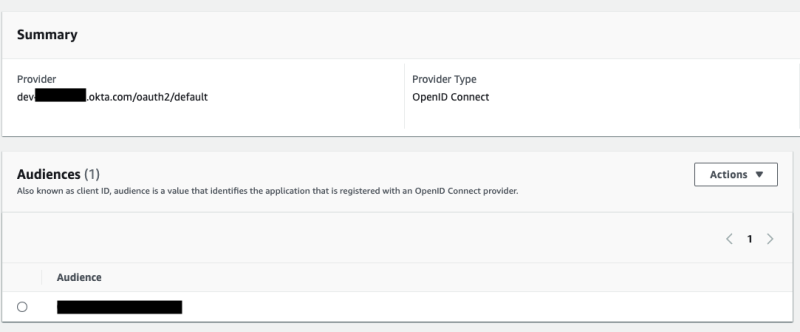
เริ่มตั้งแต่ Tableau 2024.3 เป็นต้นไปสำหรับ Tableau Cloud คุณสามารถใช้ OAuth 2.0/OIDC เพื่อรวบรวมข้อมูลประจำตัวจากผู้ให้บริการข้อมูลประจำตัวภายนอกไปยัง HANA
มีขั้นตอนต่างๆ ที่จำเป็นในการกำหนดค่าการผสานรวม ทั้งนี้ขึ้นอยู่กับผู้ให้บริการข้อมูลประจำตัว นี่คือภาพรวมระดับสูง
หมายเหตุ: ไม่รองรับโทเค็นการรีเฟรชแบบใช้ครั้งเดียว (บางครั้งเรียกว่าโทเค็นการรีเฟรชแบบหมุนเวียนหรือการหมุนเวียนโทเค็นการรีเฟรช) สำหรับการเชื่อมต่อ OAuth โดยใช้ Tableau Bridge ไปยัง Tableau Cloud มีการวางแผนที่จะรองรับโทเค็นเหล่านี้สำหรับการเปิดตัวในอนาคต
กำหนดค่า IDP บน HANA
หากต้องการข้อมูลเกี่ยวกับการกำหนดค่า IdP บน HANA โปรดดูการลงชื่อเพียงครั้งเดียวโดยใช้โทเค็นเว็บ JSON ในระบบความช่วยเหลือของ SAP
ต่อไปนี้คือตัวอย่างวิธีต่างๆ ในการตั้งค่า IdP:
- Okta IdP ที่ใช้ HANA Cockpit: เชื่อมต่อ SAP HANA Cloud ด้วยบัญชี Okta
- Azure IdP ที่ใช้ HANA Studio: การตั้งค่าอินสแตนซ์ SAP HANA ด้วย OAuth หรือ SSO
กำหนดค่า IdP
สร้างไคลเอ็นต์ OAuth บน IDP สำหรับ Tableau Desktop และ Tableau Server หรือ Tableau Cloud ไคลเอ็นต์ Desktop ควรเปิดใช้งาน
PKCEและใช้การเปลี่ยนเส้นทางhttp://localhostสร้างไฟล์การกำหนดค่า Tableau OAuth หากต้องการรายละเอียดเกี่ยวกับวิธีการดำเนินการนี้ โปรดดู ฃการกำหนดค่าและการใช้งาน OAuth บน GitHub และตัวอย่างที่นี่ เรายินดีรับตัวอย่างสำหรับ IDP อื่นๆ
อย่าลืมใส่ ID การกำหนดค่า Tableau OAuth นำหน้าด้วย “
custom_”หมายเหตุ: ID การกำหนดค่า OAuth มีขีดจำกัดอักขระสูงสุด 36 ตัว ID ที่ยาวกว่านี้อาจไม่สร้างข้อผิดพลาด แต่จะใช้งานไม่ได้
หาก IDP ของคุณรองรับพอร์ต localhost แบบไดนามิก ให้ปิดใช้งาน
OAUTH_CAP_FIXED_PORT_IN_CALLBACK_URLหาก IDP ของคุณไม่รองรับสิ่งนี้ ตรวจสอบว่าได้เพิ่ม URL การเรียกกลับ localhost หลายรายการในรายการที่อนุญาตในไฟล์การกำหนดค่าและบน IDP
ติดตั้งไฟล์การกำหนดค่า Tableau OAuth ใหม่ในโฟลเดอร์
OAuthConfigsที่เชื่อมโยงกับแต่ละแอปพลิเคชันบนโฮสต์เดสก์ท็อป (Tableau Desktop, Tableau Prep Builder, Tableau Bridge) และบน Tableau Server และไซต์ Tableau Cloud แต่ละไซต์ที่จะใช้ Oauth ผ่านหน้าการตั้งค่าไซต์ หากต้องการรายละเอียดเพิ่มเติม โปรดดูการกำหนดค่า OAuth ที่กำหนดเองบน Desktop และ ไคลเอ็นต์ OAuth ระดับไซต์
เชื่อมต่อกับ HANA
ผู้ใช้จะต้องเลือกเข้าสู่ระบบด้วย OAuthและเลือกผู้ให้บริการ OAuth ที่ติดตั้งไว้ก่อนหน้านี้แล้ว
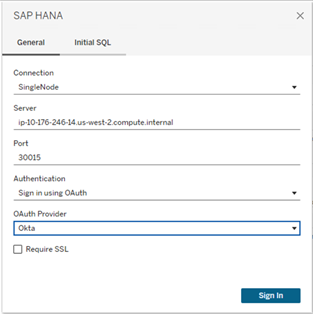
Okta
หากใช้ Okta ควรใช้ “เซิร์ฟเวอร์การให้สิทธิ์ที่กำหนดเอง” แทนที่จะเป็น “เซิร์ฟเวอร์การให้สิทธิ์ขององค์กร” เซิร์ฟเวอร์การให้สิทธิ์ที่กำหนดเองมีความยืดหยุ่นมากกว่า มีเซิร์ฟเวอร์การให้สิทธิ์ที่กำหนดเองที่สร้างขึ้นตามค่าเริ่มต้น ซึ่งเรียกว่า “ค่าเริ่มต้น” URL การให้สิทธิ์ควรมีลักษณะดังนี้
https://${yourOktaDomain}/oauth2/{authServerName}/v1/authorize