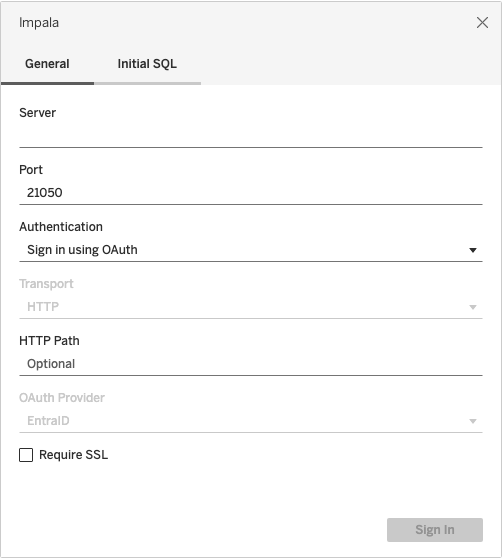
Vanaf Tableau 2025.3 voor Tableau Desktop en Tableau Server, en 2026.1 voor Tableau Cloud, kunt u OAuth 2.0/OIDC gebruiken om een federatierelatie tot stand te brengen tussen identiteiten van een externe identiteitsprovider en Impala.
Afhankelijk van de identiteitsprovider zijn er verschillende stappen nodig om de integratie te configureren. Dit is een algemeen overzicht.
IDP op Impala configureren
Zie OAuth-verificatie configureren in de Cloudera-documentatie voor informatie over het configureren van uw IdP in Impala.
De IDP configureren
Maak OAuth-clients in de IDP voor Tableau Desktop en Tableau Server of Tableau Cloud. De Desktop-client moet
PKCEinschakelen enhttp://localhost-omleidingen gebruiken.Maak de Tableau OAuth-configuratiebestanden. Zie OAuth Configuration and Usage (OAuth-configuratie en -gebruik) op github voor informatie over hoe u dit kunt doen. Relevante voorbeelden vindt u hier. Voorbeelden voor andere IDP's zijn van harte welkom.
Zorg ervoor dat u het voorvoegsel '
custom_' gebruikt voor OAuth Config-ID's van Tableau.Opmerking: OAuth-configuratie-ID's mogen maximaal 36 tekens lang zijn. Langere ID's genereren niet altijd een fout, maar werken niet.
Als uw IDP de dynamische poort voor localhost ondersteunt, schakelt u
OAUTH_CAP_FIXED_PORT_IN_CALLBACK_URLuit. Als uw IDP dit niet ondersteunt, voeg dan verschillende localhost callback-URL's toe aan de toelatingslijst in het configuratiebestand en in de IDP.
Installeer de nieuwe Tableau OAuth-configuratiebestanden in de map
OAuthConfigsdie is gekoppeld aan elke toepassing op desktophosts (Tableau Desktop, Tableau Prep Builder, Tableau Bridge) en op elke Tableau Server- en Tableau Cloud-site die OAuth gaat gebruiken, via de pagina met site-instellingen. Zie Aangepaste OAuth-configuraties op Desktop (in het Engels) en OAuth-clients op siteniveau (in het Engels) voor meer informatie.
Verbinding maken met Impala
De gebruiker moet Aanmelden met OAuth selecteren, en de eerder geïnstalleerde OAuth-provider selecteren.