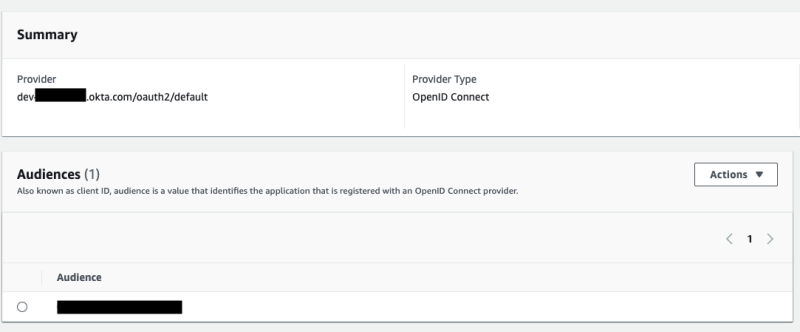
Depuis Tableau 2024.3 pour Tableau Cloud, vous pouvez utiliser Oauth 2.0/OIDC pour fédérer l’identité d’un fournisseur d’identité externe dans HANA.
Selon le fournisseur d’identité, plusieurs étapes sont nécessaires pour configurer l’intégration. Voici une présentation générale du processus.
Configurer le fournisseur d’identité sur HANA
Pour plus d’informations sur la configuration de votre fournisseur d’identité sur HANA, consultez Authentification unique à l’aide de jetons Web JSON dans le système d’aide de SAP.
Voici quelques exemples de différentes manières de configurer un fournisseur d’identité :
- Fournisseur d’identité Okta avec HANA Cockpit : Se connecter à SAP HANA Cloud avec un compte Okta
- Fournisseur d’identité Azure avec HANA Studio : Configurer une instance SAP HANA avec l’authentification OAuth ou l’authentification unique
Configurer le fournisseur d’identité
Créez des clients OAuth sur le fournisseur d’identités pour Tableau Desktop, Tableau Server ou Tableau Cloud. Le client Desktop doit activer
PKCEet utiliser les redirectionshttp://localhost.Créez les fichiers de configuration Tableau OAuth. Pour plus de détails sur la procédure à suivre, consultez Configuration et utilisation d’OAuth sur GitHub et des exemples ici. Nous vous invitons à nous faire part d’exemples concernant d’autres fournisseurs d’identité.
N’oubliez pas de préfixer les identifiants de configuration Tableau OAuth avec «
custom_».Remarque : Les identifiants de configuration OAuth sont limités à un maximum de 36 caractères. Les ID plus longs peuvent ne pas générer d’erreur, mais ils ne fonctionneront pas.
Si votre fournisseur d’identité prend en charge le port dynamique de l’hôte local, désactivez
OAUTH_CAP_FIXED_PORT_IN_CALLBACK_URL. Si votre fournisseur d’identité ne prend pas en charge ce port, assurez-vous d’ajouter plusieurs URL de rappel localhost à la liste d’autorisations du fichier de configuration et du fournisseur d’identité.
Installez les nouveaux fichiers de configuration Tableau OAuth dans le dossier
OAuthConfigsassocié à chaque application sur les hôtes de bureau (Tableau Desktop, Tableau Prep Builder, Tableau Bridge) et sur chaque site Tableau Server ou Tableau Cloud qui utilisera OAuth par l’intermédiaire de la page de configuration du site. Pour en savoir plus, consultez : Custom OAuth Configs on Desktop et Site Level OAuth Clients.
Connexion à HANA
L’utilisateur doit cliquer sur Se connecter avec OAuth et sélectionner le Fournisseur OAuth installé plus tôt.
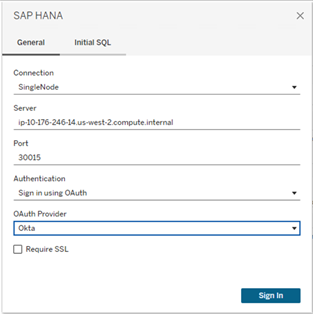
Okta
Si vous utilisez Okta, il est préférable d’utiliser un « serveur d’autorisation personnalisé » plutôt que le « serveur d’autorisation de l’organisation ». Les serveurs d’autorisation personnalisés offrent plus de souplesse. Un serveur d’autorisation personnalisé, appelé « default », est créé par défaut. L’URL d’autorisation devrait se présenter comme suit :
https://${yourOktaDomain}/oauth2/{authServerName}/v1/authorize