
Das ist archivierter Inhalt
Bereitstellungen in öffentlichen Clouds werden weiterhin unterstützt, der Inhalt für Bereitstellungen in öffentlichen Clouds von Drittanbietern wird jedoch nicht mehr aktualisiert.
Den neuesten Inhalt zur Tableau Server-Bereitstellung finden Sie im Abschnitt Bereitstellen der Tableau Server-Hilfe.
Für Kunden, die über Zugriff verfügen, empfehlen wir Tableau Cloud. Weitere Informationen dazu finden Sie hier:
- Handbuch für die manuelle Migration nach Tableau Cloud
- Testversion von Tableau Cloud für Administratoren
- Tableau Cloud: Erste Schritte für Administratoren
Einführung
Sie können Tableau Server auf zwei virtuellen Maschinen (VMs) in einer verteilten Umgebung, auch als Cluster bezeichnet, ausführen. Wenn Sie Tableau Server in einer hochverfügbaren (HA) verteilten Umgebung ausführen möchten, müssen Sie für Google Compute Engine (GCE) drei oder mehr virtuelle Computer (VMs) desselben Typs und derselben Kapazität starten und als zusätzliche Knoten konfigurieren. Im folgenden Szenario wird von drei VM-Instanzen für Google Compute Engine ausgegangen, auf denen jeweils Tableau Server installiert ist. Eine der Instanzen ist als Ausgangsknoten, die anderen beiden sind als weitere Knoten konfiguriert.
Die folgenden Schritte zeigen, wie Sie Tableau Server auf einem Cluster aus drei VM-Instanzen für Google Compute Engine in einer hochverfügbaren und skalierbaren Konfiguration installieren und bereitstellen.
Schritt 1: Erstellen einer Virtual Private Cloud (VPC) für die Google Cloud-Plattform
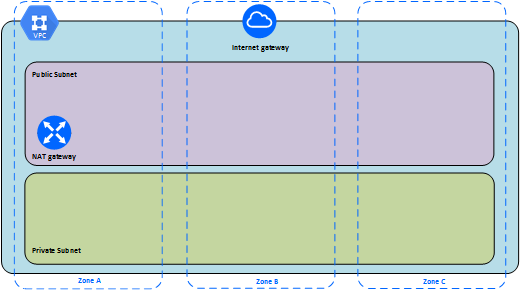
Sie benötigen eine Virtual Private Cloud (VPC) für die Google Cloud-Plattform im benutzerdefinierten Modus mit einem privaten und einem öffentlichen Subnetz in drei unterschiedlichen Zonen. Informationen zum Planen und Erstellen eines VPC-Netzwerks mit benutzerdefiniertem Modus und benutzerdefinierten Subnetzen finden Sie unter Verwenden von VPC-Netzwerken auf der Google-Website.
Schritt 1: Erstellen eines Google Cloud-Plattformprojekts unter Berücksichtigung der HIPAA-Regeln
Im Tutorial zum Einrichten eines Google Cloud-Projektes unter Berücksichtigung der HIPAA-Regeln finden wird erläutert, wie Sie über das Cloud Healthcare Data Protection Toolkit die Architektur nutzen können, um in nur wenigen Schritten eine Google Cloud-basierte Infrastruktur zu erstellen, indem die Konfiguration als Code behandelt wird. Im folgenden Diagramm wird veranschaulicht, wie die Architektur Ihnen hilft, Best Practices für Sicherheit und Compliance mithilfe wiederverwendbarer Bausteine zu erfüllen: ein Google Cloud Deployment Manager-Konfigurationsskript und parametrisierte Konfigurationsvorlagen.
Schritt 2: Bereitstellen von drei VMs für die Google Compute Engine
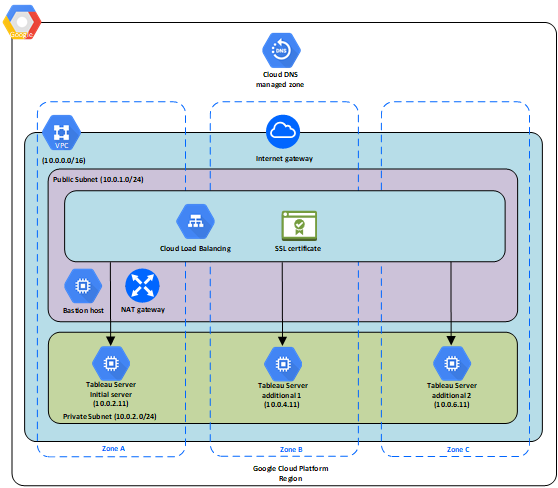
Stellen Sie drei virtuelle Computer (VMs) desselben Typs und derselben Kapazität für die Google Compute Engine im privaten Subnetz bereit, sodass sich jeder VM in einer eigenen Zone befindet. Wählen Sie VMs aus, die die Systemanforderungen für Tableau Server erfüllen. Sie werden Tableau Server auf allen VMs für die Google Compute Engine installieren und einen Knoten als Ausgangsserver und die anderen beiden Knoten als zusätzliche Server verwenden.
Weitere Informationen zum Installieren von Tableau Server in einer verteilten Windows-Umgebung finden Sie unter Verteilte Tableau Server-Installationen mit Hochverfügbarkeit und Installieren und Konfigurieren von weiteren Knoten.
Schritt 3: Erstellen eines Google Cloud-Plattform-Lastenausgleichsmoduls für das Tableau Server-Cluster
Lesen Sie die Informationen unter Einrichten eines Lastenausgleichsmoduls auf der Google-Website, und befolgen Sie die Schritte zum Starten eines Lastenausgleichsmoduls in der Virtual Private Cloud (VPC) der Google Cloud-Plattform.
Erstellen und starten Sie ein Lastenausgleichsmodul mit Internetzugriff oder ein intern zugängliches Lastenausgleichsmodul:
Um ein öffentliches Lastenausgleichsmodul mit Internetzugriff zu starten, befolgen Sie die Schritte unter Einrichten des HTTP(S)-Lastenausgleichsmoduls auf der Google-Website, und wählen Sie die beiden öffentlichen Subnetze aus. Stellen Sie sicher, dass Sie das Lastenausgleichsmodul mit SSL konfigurieren, wie unter SSL-Zertifikate auf der Google-Website beschrieben.
Um ein intern zugängliches Lastenausgleichsmodul zu starten, befolgen Sie die Schritte unter Einrichten eines internen Lastenausgleichsmoduls auf der Google-Website, und wählen Sie die beiden privaten Subnetze aus.
Stellen Sie sicher, dass Ihre VPC-Netzwerk-Firewallregeln nur für den zulässigen Zugriff auf Port 80 oder 443 konfiguriert und die Quelle auf Hosts oder Host-Bereiche beschränkt ist, die auf Tableau Server zugreifen. Weitere Informationen zu Firewallregeln finden Sie unter Übersicht über Firewallregeln auf der Google-Website.
Geben Sie den Ping-Pfad als / an.
Wählen Sie die Tableau Server-Instanzen aus, und befolgen Sie die Anweisungen unter Erstellen eines regionsübergreifenden Lastenausgleichsmoduls auf der Google-Website, sodass das Lastenausgleichsmodul den Datenverkehr für die Instanzen in mehreren Zonen ausgleichen kann.
Aktualisieren Sie Tableau Server, damit das Lastenausgleichsmodul verwendet wird. Weitere Informationen finden Sie unter Hinzufügen eines Lastenausgleichs in der Tableau Server-Hilfe.