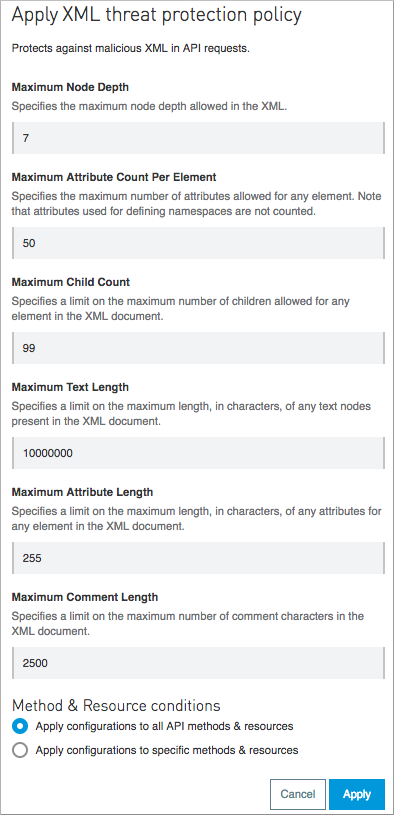
XML アプリケーションへの悪意のある攻撃は、通常、大きな再帰ペイロード、XPath/XSLT または SQL インジェクション、CData を伴います。XML 脅威保護ポリシーを使用することで、XML コード内で最大ノード深度、テキストノードの長さなどのサイズを制限し、悪意のある攻撃を阻止できます。たとえば、CData からの侵入を防ぐためにコメントのサイズを制限できます。
XML アプリケーションへの悪意のある攻撃は、通常、大きな再帰ペイロード、XPath/XSLT または SQL インジェクション、CData を伴います。XML 脅威保護ポリシーを使用することで、XML コード内で最大ノード深度、テキストノードの長さなどのサイズを制限し、悪意のある攻撃を阻止できます。たとえば、CData からの侵入を防ぐためにコメントのサイズを制限できます。