
Anypoint Security の特徴として、Anypoint Runtime Fabric と連携し、Anypoint Runtime Fabric にデプロイされているノードにセキュリティポリシーを適用する、パフォーマンス、信頼性、拡張性の高いサービスが挙げられます。Anypoint Security には、API を保護するサービス拒否 (DoS)、IP 許可リスト、HTTP 制限、および Web アプリケーションファイアウォール (WAF) ポリシーが用意されています。
これらの Anypoint Security ポリシーを使用して、Runtime Fabric へのすべてのトラフィックを管理できます。また、API Manager ポリシーを利用すれば、特定の API に特定の動作を適用できます。
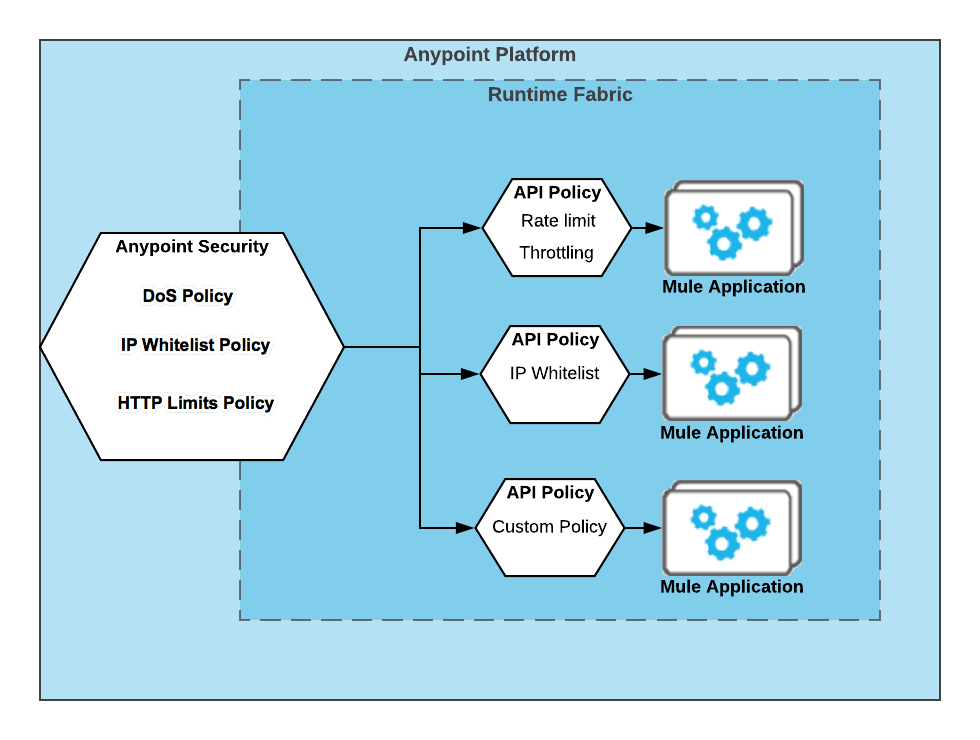
その後、Anypoint Security ポリシーは、すべてのトラフィックが通過するデフォルトのルーター機能として動作します。
-
脅威の検出と防止
-
コンテンツ攻撃の防止 (HTTP ヘッダーおよびメッセージ制限チェック)
-
サービス拒否
-
IP 許可リスト
-
-
高度な TLS (証明書のピン留めや CRL など)
-
基本的な TLS (相互 TLS や SSL 終了など)
API Manager で設定した API ポリシーで API ゲートウェイをチェックします。このポリシーを使用すると、Mule アプリケーションレベルで適用する特定の制限をさらにカスタマイズしたり、拡張したりできます。
このセキュリティレイヤーにより、API Manager のポリシーと同じ制御が実現します。次に例を示します。
-
基本的な TLS (相互 TLS や SSL 終了など)
-
レート制限
-
OAuth
-
承認とアカウンティング (AAA)
前提条件
セキュリティポリシーを設定し、使用するには、以下が必要です。
-
Anypoint Platform アカウントの Anypoint Security - Edge エンタイトルメント。
Management Center に [Security (セキュリティ)] が表示されない場合は、各自のアカウントで Anypoint Security が有効になるようにカスタマーサクセスマネージャーに依頼してください。
-
インバウンドトラフィックが設定された VM/ベアメタルの Runtime Fabric。Anypoint Runtime Fabric は、Mule アプリケーションや API ゲートウェイのデプロイメントおよびオーケストレーションを自動化するコンテナサービスです。
Runtime Fabric のドキュメントを参照してください。
Runtime Fabric には、Anypoint Platform Platinum 以上のレベルのサブスクリプションが必要です。
-
Runtime Fabric のインバウンドトラフィックを有効化し、Mule アプリケーションと API ゲートウェイがインバウンド接続でリスンできるようにします。
DoS ポリシー
DoS ポリシーは、ネットワークをフラッディングして API への正規のトラフィックを妨げようとする悪意のあるクライアントからネットワークノードを保護するように設計されています。
DoS ポリシーについての詳細を確認してください。
IP 許可リストポリシー
IP アドレスの許可リストポリシーを作成して、デプロイされたエンドポイントにアクセスできる IP アドレスの明示的なリストを設定します。
IP 許可リストについての詳細を確認してください。
HTTP 制限ポリシー
HTTP 制限ポリシーは、すべての処理帯域幅をコンシュームする可能性のある大量のメッセージを送信するクライアントからの攻撃を防ぎます。
HTTP 制限ポリシーについての詳細を確認してください。
WAF ポリシー
WAF ポリシーは、要求と応答をチェックして一般的な Web アプリケーション攻撃を検出するオープン Web アプリケーションセキュリティプロジェクト (OWASP) のコアルールセット (CRS) を提供します。
WAF ポリシーについての詳細を確認してください。